
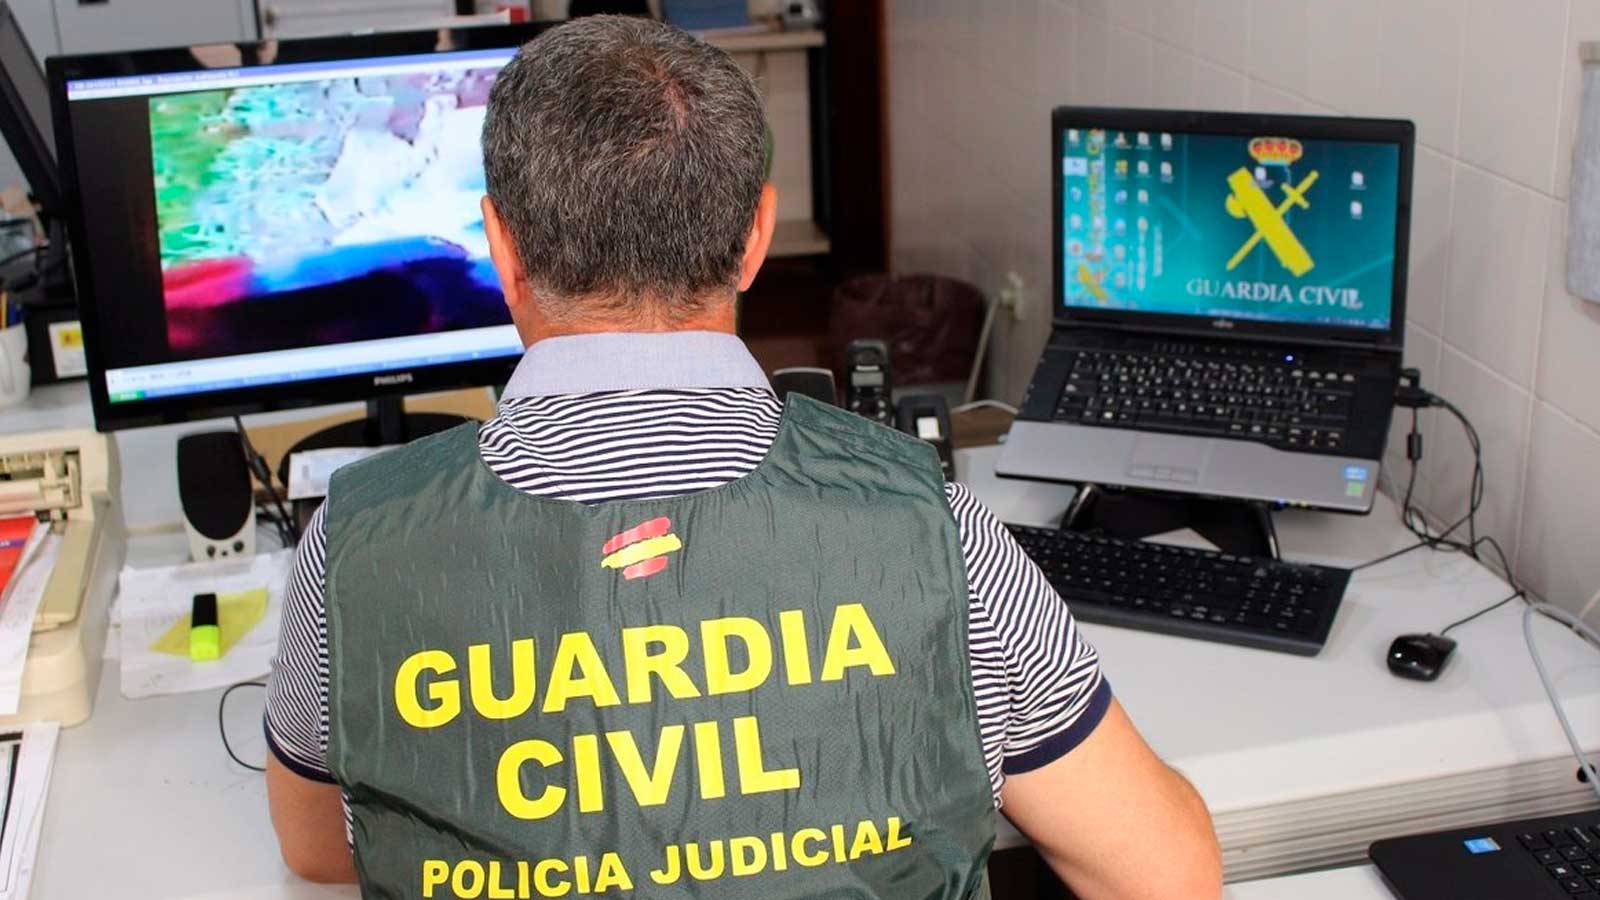
La Guardia Civil investiga a 60 personas y ha bloqueado unos 475.000 euros en actuaciones relacionadas con el fraude BEC. Un cambio inesperado de IBAN puede ser la señal que permita detectar el engaño antes de transferir el dinero.
Una factura puede parecer idéntica a las anteriores y esconder el fraude en un solo dato: el número de cuenta. La Guardia Civil comunicó el 28 de septiembre investigaciones sobre 60 personas por ciberestafas que afectaron al sector oleícola de Córdoba y también a empresas de Sevilla. Las actuaciones permitieron bloquear unos 475.000 euros. La cantidad está bloqueada y no debe confundirse con dinero que ya conste como reintegrado a las empresas perjudicadas.
Así funciona el fraude que cambia la cuenta bancaria de una factura
El método responde al conocido como Business Email Compromise o BEC. INCIBE explica el fraude BEC como un ataque en el que los delincuentes pueden acceder a cuentas legítimas de correo de una empresa. Desde ellas pueden hacerse pasar por directivos o proveedores para solicitar transferencias o información confidencial.
Una de sus modalidades consiste precisamente en alterar el destino de un pago. La propia Guardia Civil documentó un caso de Business Email Compromise en el que los delincuentes modificaron la cuenta bancaria de facturación de una empresa. La sociedad perjudicada realizó entonces una transferencia superior a 18.000 euros hacia una cuenta controlada por los ciberdelincuentes.
Este tipo de engaño comparte elementos con otros fraudes digitales por phishing sobre los que ya se ha alertado en Andalucía: la suplantación de una entidad o persona conocida busca que la víctima confíe en una comunicación aparentemente legítima. En el BEC dirigido a empresas, esa confianza puede aprovecharse para cambiar el destino de una transferencia.
Un IBAN distinto debe comprobarse antes de autorizar el pago
Un cambio inesperado en la cuenta bancaria de un proveedor merece una comprobación adicional antes de ordenar la transferencia. Una guía oficial de INCIBE sobre el correo empresarial comprometido describe un ejemplo en el que el ciberdelincuente intercepta los correos de facturación de un proveedor y cambia la cuenta bancaria para conseguir que el pago llegue a una cuenta bajo su control.
La revisión resulta especialmente importante porque la apariencia del correo puede generar confianza. El problema de la suplantación también aparece en otros ataques, como las campañas de correos fraudulentos que utilizan identidades conocidas para conseguir datos o provocar una actuación de la víctima.
Antes de realizar una transferencia, empresas, cooperativas y autónomos pueden aplicar estas comprobaciones:
- Comparar el IBAN con el utilizado en facturas anteriores del mismo proveedor.
- Confirmar cualquier cambio mediante un teléfono o contacto previamente conocido.
- Revisar la dirección completa desde la que se ha recibido el correo.
- Desconfiar de modificaciones inesperadas del procedimiento habitual de pago.
- Establecer una segunda comprobación interna antes de transferencias de importes elevados.
- Proteger las cuentas corporativas frente a accesos no autorizados.
Estas precauciones cobran especial importancia cuando el cambio bancario llega mediante correo electrónico. El fraude puede estar diseñado para integrarse dentro de una conversación comercial real y hacer que la petición resulte creíble.
Un correo auténtico también puede estar comprometido
El BEC presenta una dificultad añadida frente a campañas de phishing más evidentes. INCIBE señala que los delincuentes pueden disponer de acceso a cuentas legítimas dentro de una empresa y utilizarlas para enviar mensajes haciéndose pasar por personas de confianza.
Por este motivo, reconocer al remitente no garantiza por sí solo que un cambio de IBAN sea legítimo. La comprobación mediante otro canal resulta especialmente relevante cuando una comunicación altera el destino habitual del dinero. Andalucía Informa ha recogido anteriormente otras estafas relacionadas con datos bancarios en las que los delincuentes utilizan comunicaciones cada vez más creíbles para conseguir que la víctima actúe.
La Guardia Civil también define el BEC como un engaño relacionado con transferencias cuyo propósito es conseguir que el dinero termine en un destino diferente al pretendido por la víctima.
Qué hacer si la transferencia ya se ha realizado
Si la empresa descubre la manipulación después de pagar, debe reaccionar con rapidez y conservar las evidencias disponibles. Los correos recibidos, las facturas, los justificantes de las transferencias y cualquier comunicación relacionada pueden resultar relevantes para documentar lo sucedido.
INCIBE dispone además del servicio 017 para resolver consultas sobre ciberseguridad. Andalucía Informa recogió que este servicio atendió 142.000 consultas durante 2025, tanto de carácter preventivo como relacionadas con incidentes que ya se habían producido. Puede consultarse más información sobre el servicio 017 de INCIBE.
La información comunicada sobre las investigaciones en Córdoba habla de unos 475.000 euros bloqueados. Este término es importante. El bloqueo del dinero evita o limita su movimiento durante las actuaciones correspondientes, pero no equivale por sí mismo a afirmar que esas cantidades hayan sido definitivamente recuperadas y devueltas a las empresas perjudicadas.
La prevención comienza antes de pulsar el botón que autoriza la transferencia. Si una factura habitual presenta de repente una cuenta distinta, comprobar ese cambio mediante una segunda vía puede impedir que una operación comercial legítima termine financiando una estafa.